01
Der durchgehende Weg
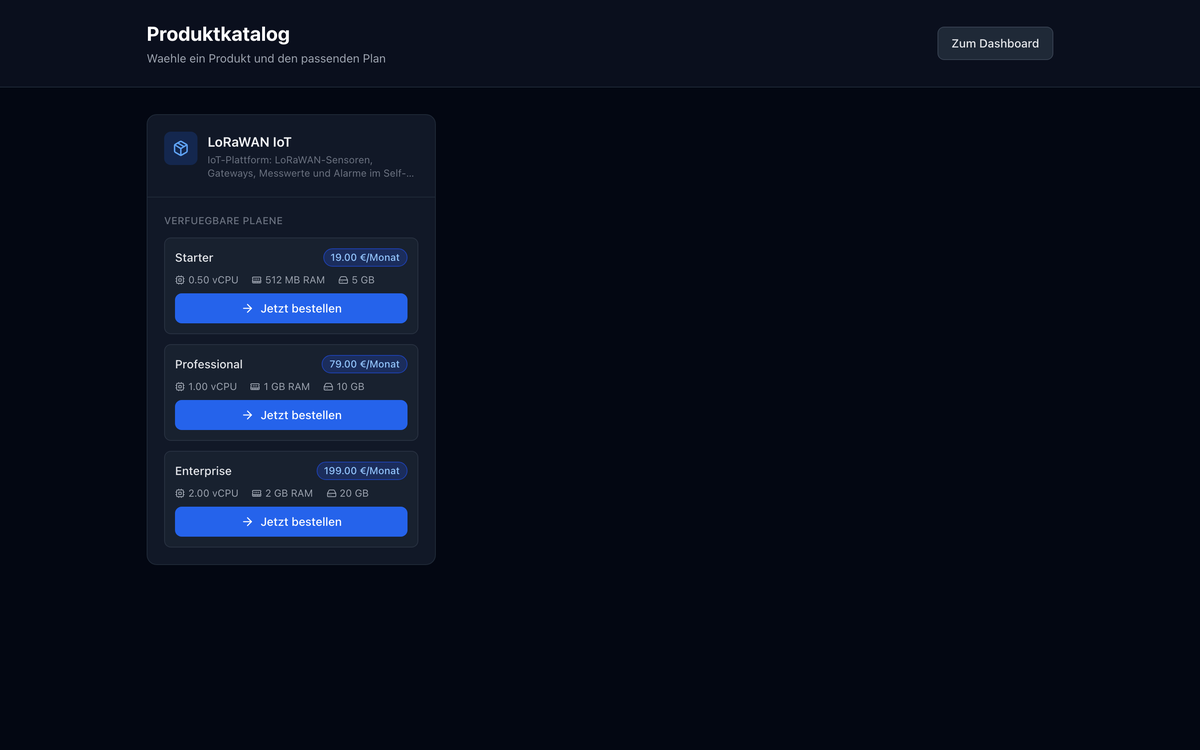
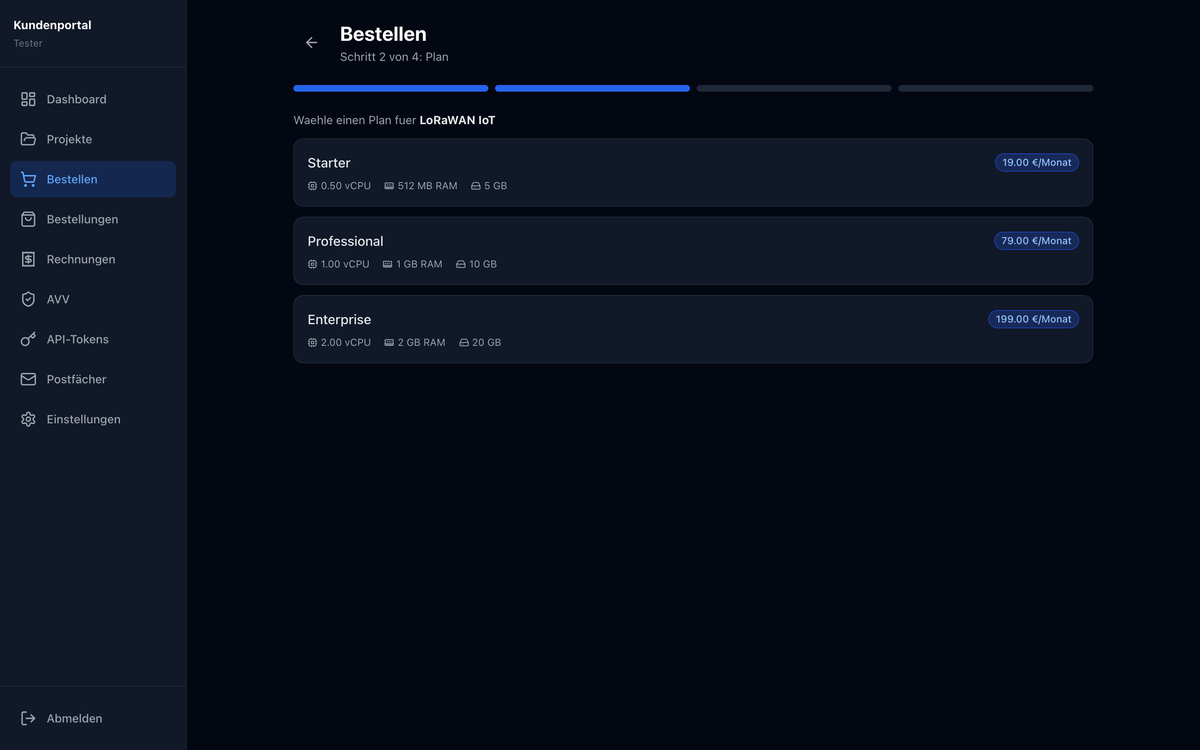
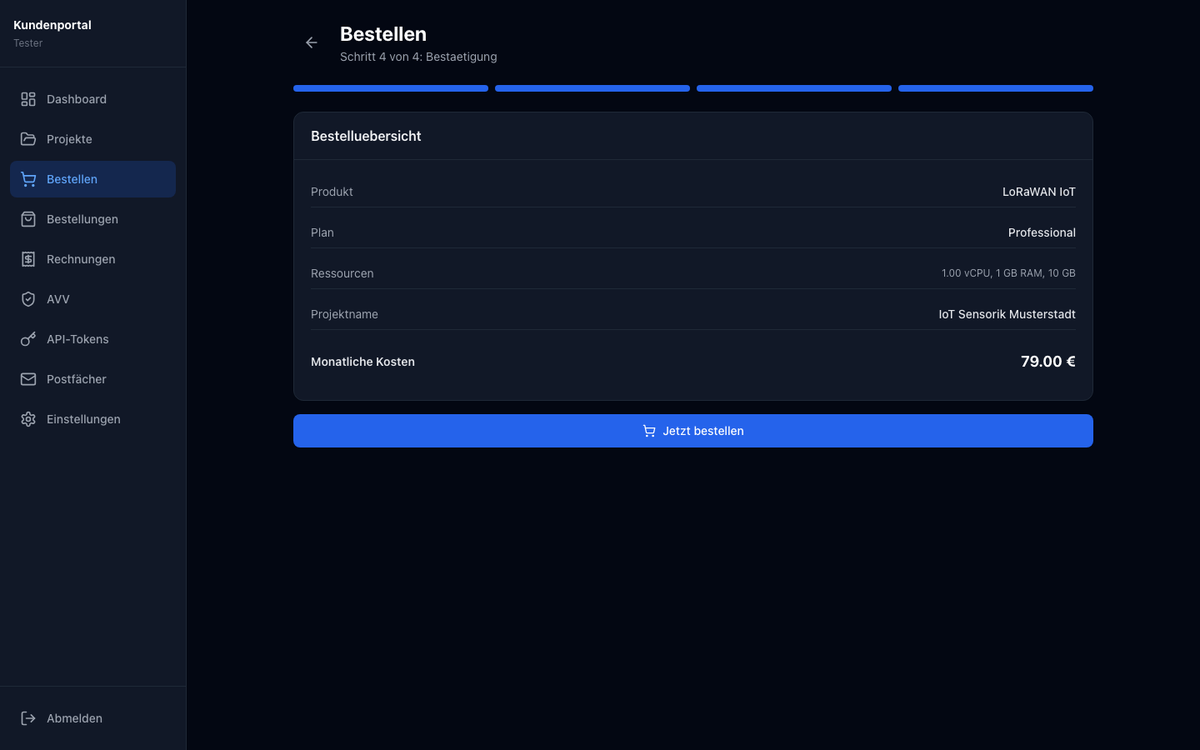
Ein Kunde bestellt im öffentlichen Katalog in vier Schritten, und
die Plattform provisioniert das Projekt selbst: Server,
Cloud-Init, Agent, Mesh-Beitritt, Deploy per Compose. Wo die
Automatik eingeschaltet ist, braucht es kein Ticket und keinen
Handgriff dazwischen.
Beleg6 abgeschlossene Provisionierungs-Jobs im
September · 831 Rollouts seit Betriebsbeginn, 702 erfolgreich
(im September 221 erfolgreich, 5 mit Fehler)
02
Sicherung mit geprobter Wiederherstellung
CloudManager sichert, stellt regelmäßig automatisch wieder her
und misst, ob es klappt. Die Sicherungen werden auf ein zweites,
unabhängiges Ziel repliziert.
Beleg529 erfolgreiche automatische Restore-Tests (6
fehlgeschlagen) · 1.239 erfolgreiche Replikationen (41
fehlgeschlagen). Gezählt wird jetzt im Backup-Katalog über den
gesamten Betrieb seit Mai, nicht mehr in der Job-Historie.
03
Selbst-Update mit Risikobewertung und Rückweg
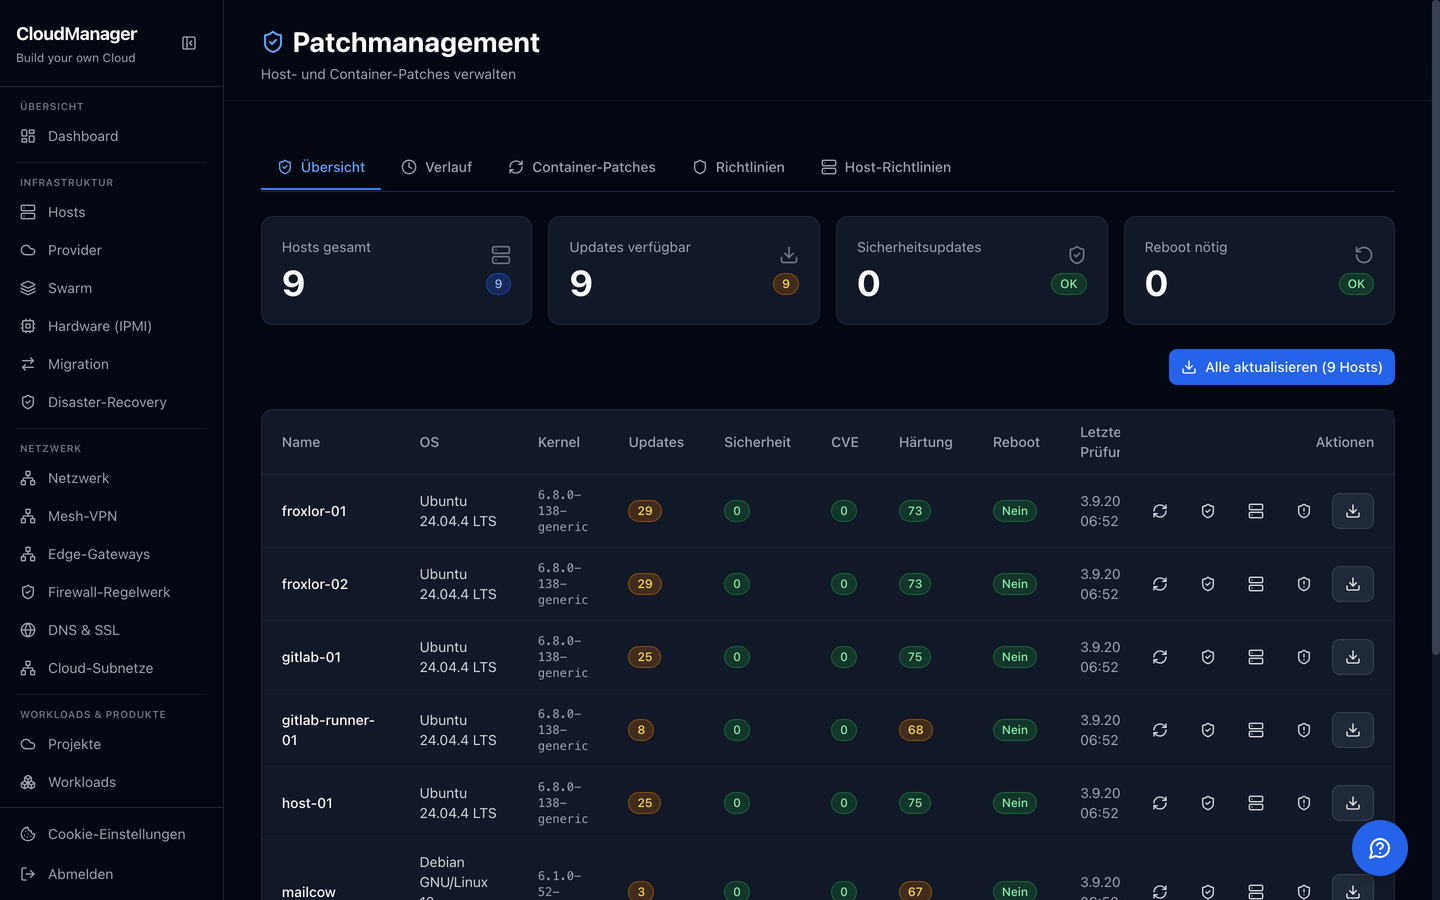
Patch-Releases ohne neue Migration spielen sich automatisch ein. MINOR/MAJOR und
neue Migrationen hält eine Risikobewertung an und verlangt eine
bestätigte Freigabe, auch per Face ID am iPhone. Nach jedem Update laufen Gesundheitsprüfung und
Rauchtests, bei Fehlschlag geht es automatisch zurück auf die
alte Fassung.
Beleg342 getaggte Releases seit dem 03.09.2026.
Wie viele davon über die Selbst-Update-Funktion eingespielt
wurden, wird nicht gezählt. Die Zahlen zum KI-Gate auf der
Startseite betreffen die Updates der Hosts, nicht dieses
Selbst-Update.
04
Eigenes Netz und eigene PKI, auch auf fremder Hardware
Jeder Host trägt einen Agenten. Die Plattform spricht ihn nur
über gegenseitige TLS-Zertifikate (mTLS) aus einer eigenen CA
an, seine Rückmeldungen sind signiert. Alle Hosts hängen in einem privaten Mesh-VPN mit
Zugriffsregeln, je Host nach Rolle als Profil gewählt. Das
Sicherheitsmodell zieht mit, egal bei welchem Provider.
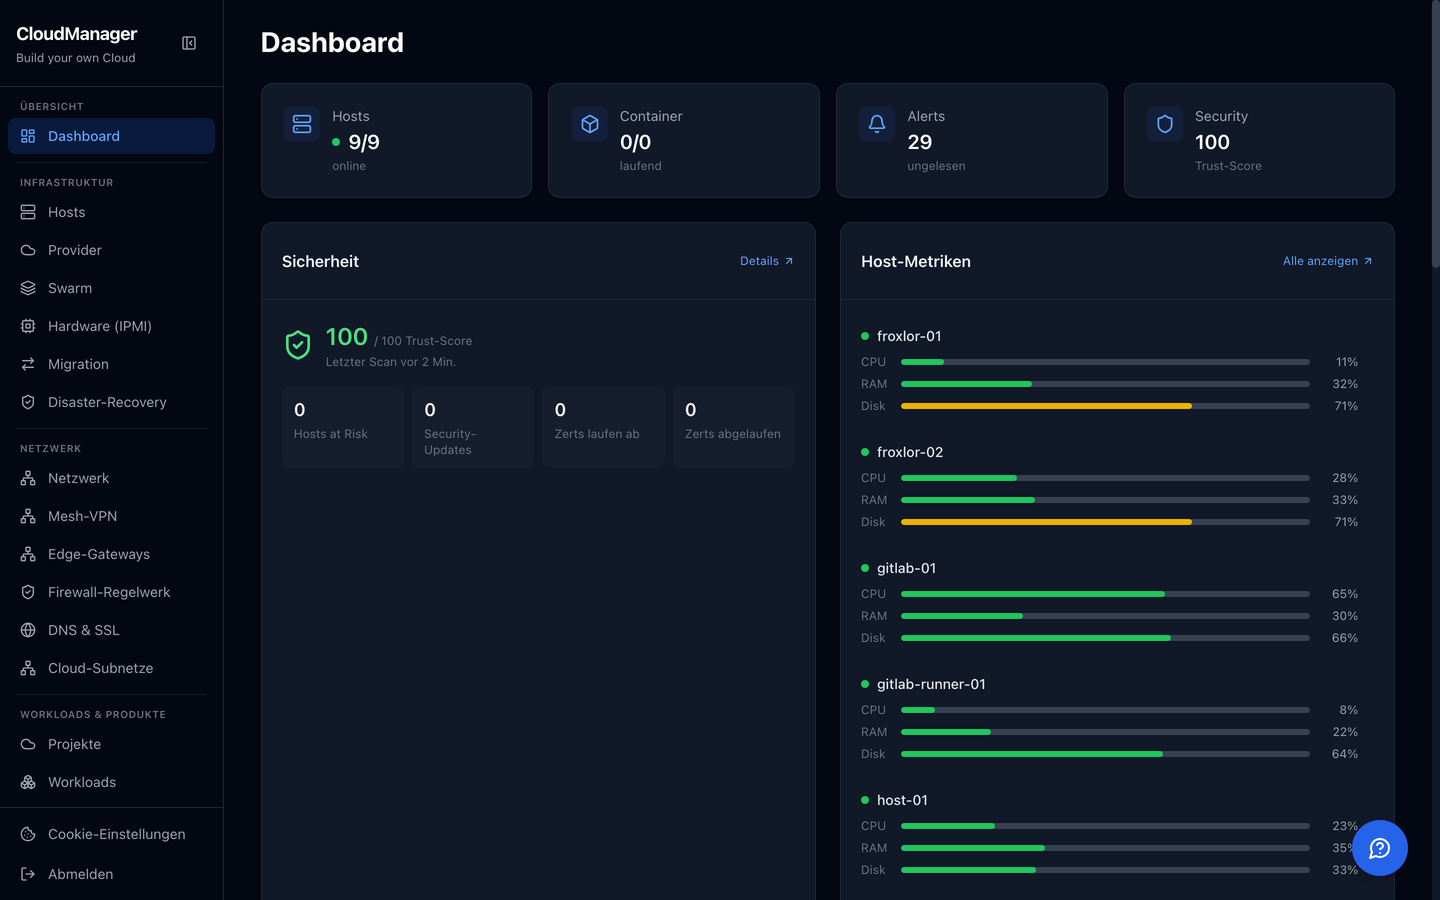
Beleg18 Knoten im Mesh, 17 online (im September
waren es 29, seither wurden Doppelknoten bereinigt)
05
Austauschbare Provider und Dienste
Provider und Dritt-Dienste sind Adapter hinter einheitlichen
Schnittstellen. Server anlegen, DNS setzen, Zertifikate holen
funktioniert überall gleich. Ein Anbieterwechsel ist eine Frage der
Konfiguration, der Kern bleibt unverändert. Die Adapter
unterscheiden sich in dem, was der jeweilige Anbieter kann, und
das merkt man ihnen an.
Beleg12 registrierte Provider-Adapter, 11 davon
einsatzfähig; produktiv im Einsatz Hetzner und Proxmox · 24
Integrations-Adapter in 14 Kategorien, 12 Integrationen im
eigenen Betrieb aktiv
06
Nachvollziehbar bis zum Urheber
Jeder Verwaltungsvorgang steht im Prüfpfad, verkettet über eine
HMAC-Kette. Eine nachträgliche Änderung fällt auf. Drei
getrennte Auth-Schemata, Anmeldung mit Passwort und
TOTP-Zweitfaktor, Credentials nur verschlüsselt in der
Datenbank.
Beleg300.516 auditierte Vorgänge · 1.436
Scope-Prüfstellen im Routencode (bis auf eine sind alle
Lese-Routen an Berechtigungen gebunden)
07
Adressen, die nicht doppelt vergeben werden (IPAM)
CloudManager führt Netze, Bereiche und Adressen selbst, statt
sie in einer Tabelle neben dem Betrieb zu pflegen. Eine neue
Proxmox-VM in einem verwalteten Netz bekommt ihre Adresse vor dem Klonen reserviert und gegen den
Hypervisor geprüft; bei Fehlschlag oder Abbau wird sie wieder
frei. Stündlich gleicht die Plattform den Bestand mit
Proxmox (auch ausgeschaltete Maschinen), DHCP, Hosts, VPN,
Firewall-ARP-Tabelle und Netz-Scan ab. Ist eine Quelle nicht
lesbar, bleibt ihr Bestand unangetastet, statt still
freigegeben zu werden.
BelegVergabe unter Sperre je Netz, Eindeutigkeit in
der Datenbank erzwungen, Verlauf je Adresse. Eine Zahl zu den
verwalteten Adressen steht hier bewusst noch nicht.
08
Vom Karton zum eingebundenen Server (Bare Metal)
Ein neuer physischer Server wird in der Oberfläche scharf
geschaltet, startet über das Netz und installiert sich ohne
Bildschirm, mit Debian oder Ubuntu als Grundprofil (oder
Proxmox VE 9). Die Installationsdaten sind signiert, bei
Ubuntu mit Ed25519, bei Debian mit OpenPGP, und werden auf dem
Gerät geprüft, bevor sie ausgeführt werden. Der Server kommt fertig
eingebunden an: mit Adresse aus der Adressverwaltung, Agent,
Mesh-Profil nach Rolle, CrowdSec und SSH-Zertifikaten. Für ein
Rechenzentrum heißt das: Hardware ist ein Auftrag, kein
Projekt.
BelegJe Betriebssystem ein eigener Signaturschlüssel,
private Schlüssel im Secret-Store. Eine
Zahl so aufgenommener Server steht hier bewusst noch nicht.
09
Eine Schnittstelle für alles, was die Oberfläche kann (API)
Was in der Oberfläche passiert, läuft über eine REST-API mit
OpenAPI-Beschreibung, die größtenteils aus dem Code erzeugt und
in der Pipeline geprüft wird. Zugriff gibt es über Token mit eng
geschnittenen Rechten: API-Token mit Scopes für eigene
Werkzeuge, projektgebundene Tenant-Token für Kunden. Neue
Anbieter und Dienste kommen als Adapter mit Registry dazu,
ohne Eingriff in den Kern. Eingehende Webhooks aus Git, CI und
Zahlungsdienst werden per Signatur oder geheimem Token
geprüft. Ausgehende,
abonnierbare Webhooks für Kunden gibt es nicht.
Beleg1.629 Operationen auf 1.344 Pfaden · 1.436
Scope-Prüfstellen im Routencode · 12 Provider-, 24
Integrations-Adapter